엣지 AI 장비를 공장망에 붙일 때 분리해야 할 경계
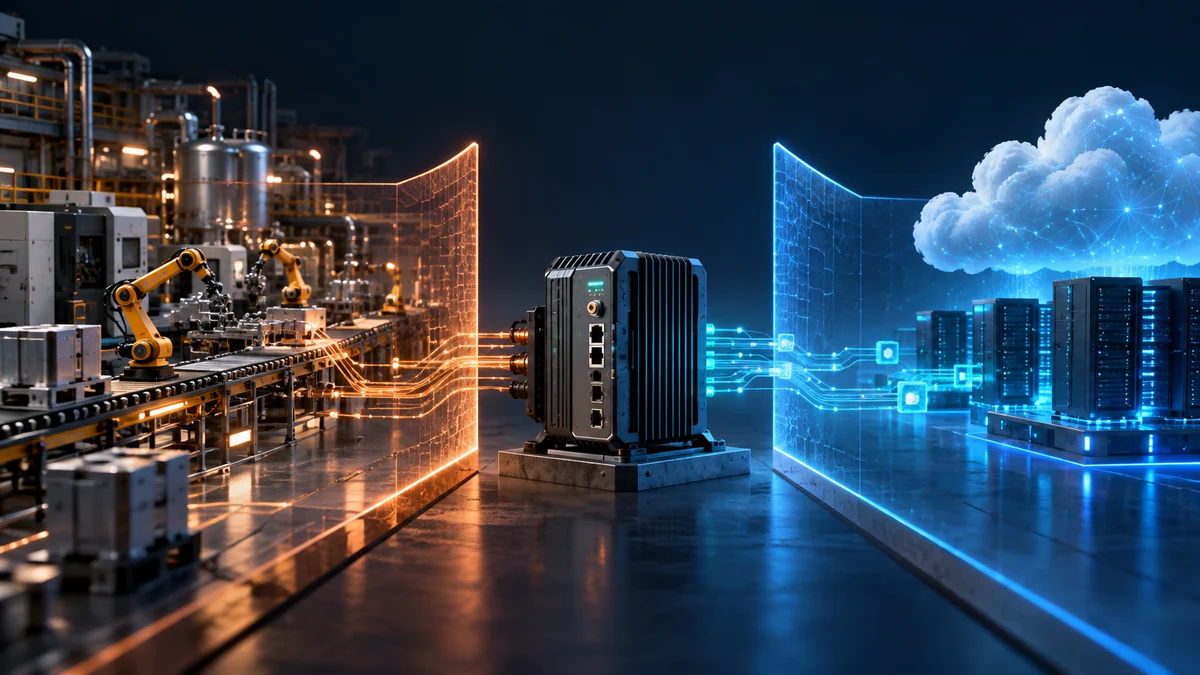
엣지 AI 장비를 공장망에 붙이면 현장 데이터는 편리하게 분석할 수 있지만 IT망과 OT망 사이에 새 연결도 생깁니다. 모델을 배포하고 결과를 수집하는 경로가 설비 제어망의 불필요한 접근 경로가 되지 않게 분리해야 합니다.
데이터 방향을 먼저 그린다
센서에서 엣지로, 엣지에서 중앙 서버로, 중앙에서 모델 업데이트로 이어지는 경로를 문서화합니다. 어떤 장비가 어떤 포트와 프로토콜로 통신하는지 확인합니다. 단순히 같은 스위치에 연결돼 있다는 사실로 안전한 구성이 되지는 않습니다.
읽기와 제어를 분리한다
품질 검사 결과를 읽는 기능과 PLC에 제어 명령을 쓰는 기능은 위험이 다릅니다. 분석 장비의 계정과 네트워크 권한은 필요한 데이터 조회만 허용하고, 안전 제어는 별도 검증된 계층에 남깁니다. 모델 출력이 직접 안전 신호가 되어서는 안 됩니다.
업데이트 경로를 통제한다
모델과 실행 소프트웨어의 출처, 서명, 버전을 확인하고 승인된 장비에만 배포합니다. 중앙 관리 서버가 침해되거나 잘못된 파일이 올라올 수 있는 경우를 고려합니다. 이전 버전으로 되돌릴 수 있는 저장 공간과 절차도 필요합니다.
오프라인 때의 동작을 정한다
중앙 연결이 끊겨도 엣지 장비가 어떤 추론을 계속할지, 결과를 어디에 저장할지 정합니다. 버퍼가 가득 차거나 시간 동기화가 깨졌을 때 경고를 내고, 현장 작업자가 상태를 알 수 있게 합니다. 연결 복구 후에는 중복 전송을 통제합니다.
현장 보안 시험을 운영에 포함한다
장비 자산 목록, 계정 회수, 패치 상태, 로그를 주기적으로 점검합니다. 배포 시험에서는 잘못된 모델 파일, 인증서 만료, 네트워크 차단을 재현합니다. 생산 영향이 있는 변경은 보전·안전 담당자와 함께 검토합니다.
현장에 적용할 때의 순서
- IT·OT 흐름과 포트 목록화
- 읽기·제어 권한 분리
- 오프라인·업데이트 실패 시험
주의할 실패: 분석 장비에 제어망 광범위 접근
관찰할 지표: 허용 외 통신과 배포 실패 건수
적용 전 체크리스트
- IT·OT 데이터 흐름과 허용 통신이 문서화됐는가
- AI 분석 권한과 설비 제어 권한이 분리됐는가
- 모델 배포·오프라인·복구 절차가 시험됐는가
참고 자료
Azure IoT Edge gateway documentation. 엣지 게이트웨이의 연결·격리·오프라인 역할을 참고했습니다. 실제 공장망 제어 정책은 현장 안전 기준으로 검토해야 합니다.
이미지와 도식은 이해를 돕기 위한 개념 시각화입니다. 특정 고객의 실제 설비·데이터·화면을 재현한 것이 아닙니다.
#엣지AI #공장망보안 #OT보안 #스마트팩토리 #네트워크분리 #모델배포 #PLC보안 #엣지컴퓨팅 #산업AI #설비보안
이 주제를 실제 시스템으로 옮기려면 AI 알고리즘 개발 살펴보기