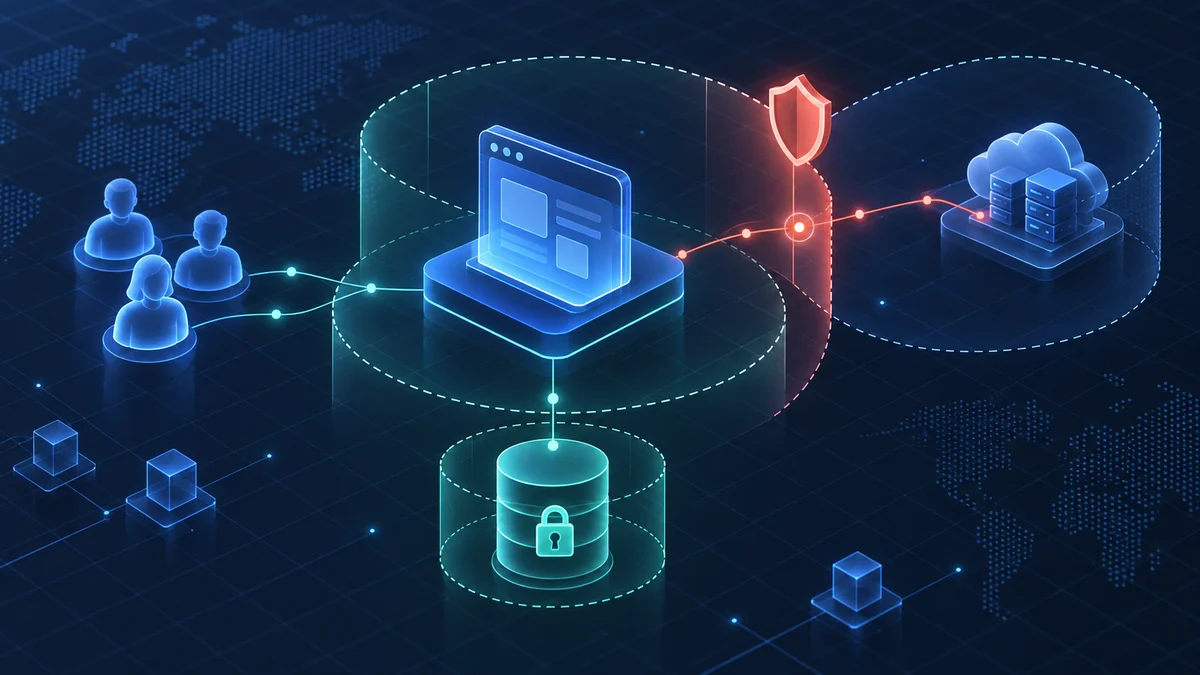
보안 점검을 개발 마지막에만 하면 늦다: SaaS 기능의 위협 모델링 1시간
새 기능을 만들기 전 사용자·데이터·외부 연동의 경계를 그려 보면 위험이 보입니다. 작은 팀도 실행할 수 있는 데이터 흐름 중심 위협 모델링 방법입니다.
NOTES
모델을 만들고, 웹과 앱을 짓고, 업무를 자동화하며 확인한 것을 기록합니다. 통한 방법만이 아니라 통하지 않았던 시도까지 남깁니다.
TOTAL 14 · 보안 엔지니어링
새 기능을 만들기 전 사용자·데이터·외부 연동의 경계를 그려 보면 위험이 보입니다. 작은 팀도 실행할 수 있는 데이터 흐름 중심 위협 모델링 방법입니다.
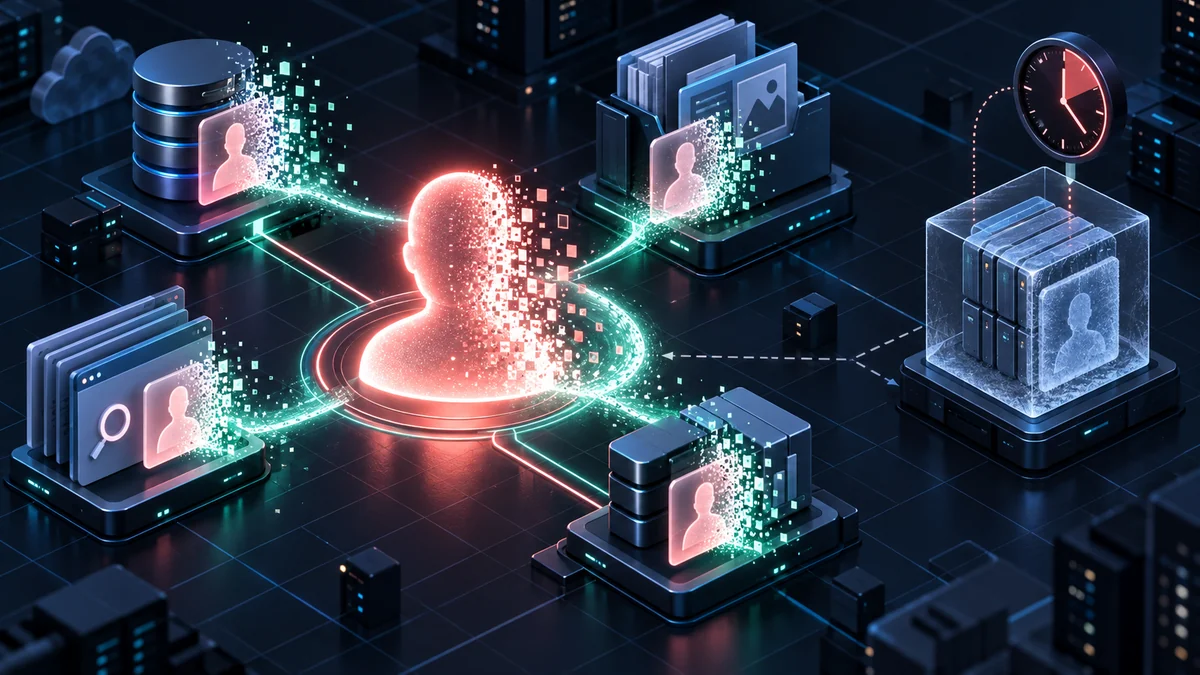
계정 DB의 한 행을 삭제해도 첨부 파일, 검색 색인, 로그, 백업에는 복사본이 남을 수 있습니다. 데이터 위치 지도와 삭제 작업, 예외 보관, 복구 시 재삭제까지 설계하는 방법을 다룹니다.
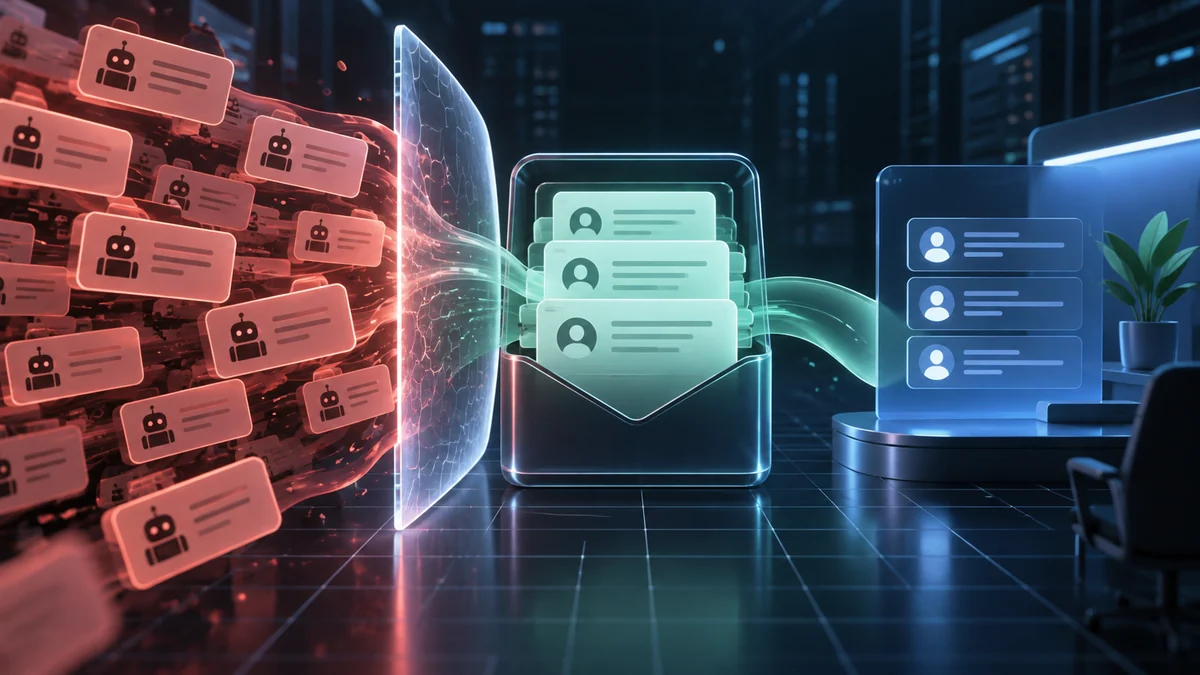
허니팟 하나로는 공개 폼의 자동 광고를 막기 어렵습니다. 요청량 제한, 위험 신호, 선택적 검증, 승인 대기열을 엮되 정상 고객의 문의는 잃지 않는 설계를 정리합니다.
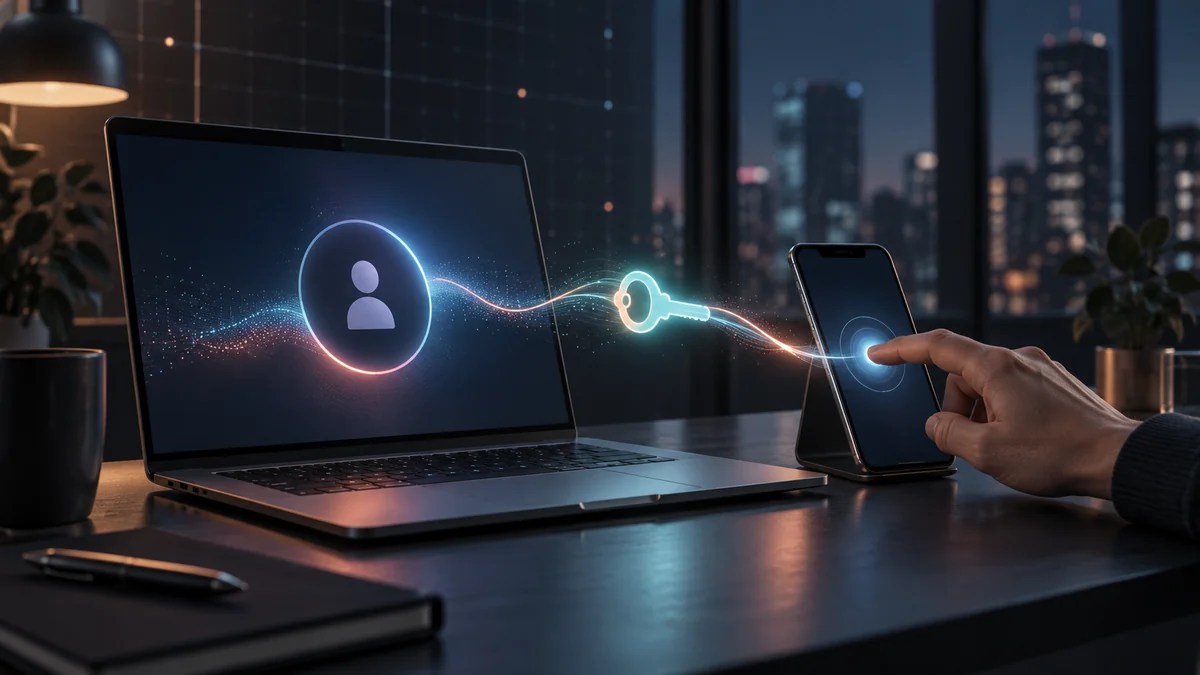
패스키는 피싱에 강한 로그인 수단이지만, 비밀번호와 계정 복구가 그대로라면 위험은 남습니다. WebAuthn의 동작 원리부터 여러 기기 등록, 분실 복구, 단계적 도입 체크리스트까지 정리합니다.
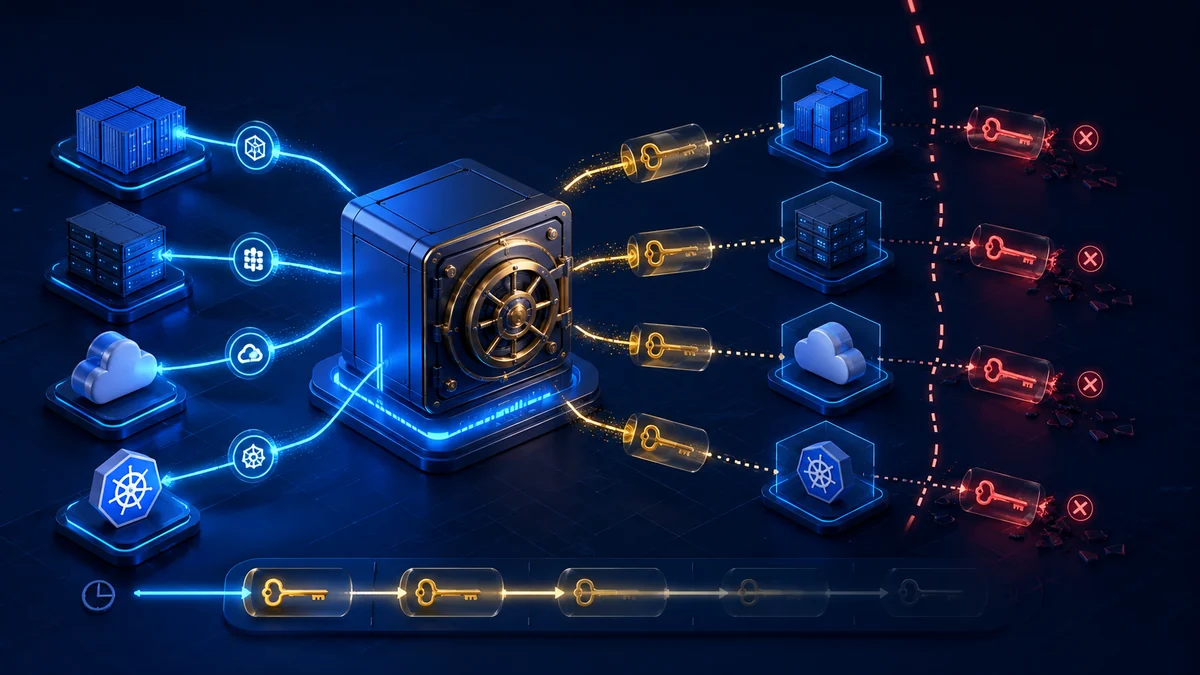
비밀정보를 코드에서 분리하는 것만으로는 충분하지 않습니다. 중앙 비밀 저장소, Workload Identity, 단기 자격증명, 최소 권한, 유출 탐지와 서비스 중단 없는 키 회전까지 정리합니다.