사내 문서 검색에서 권한 필터를 먼저 적용하는 이유
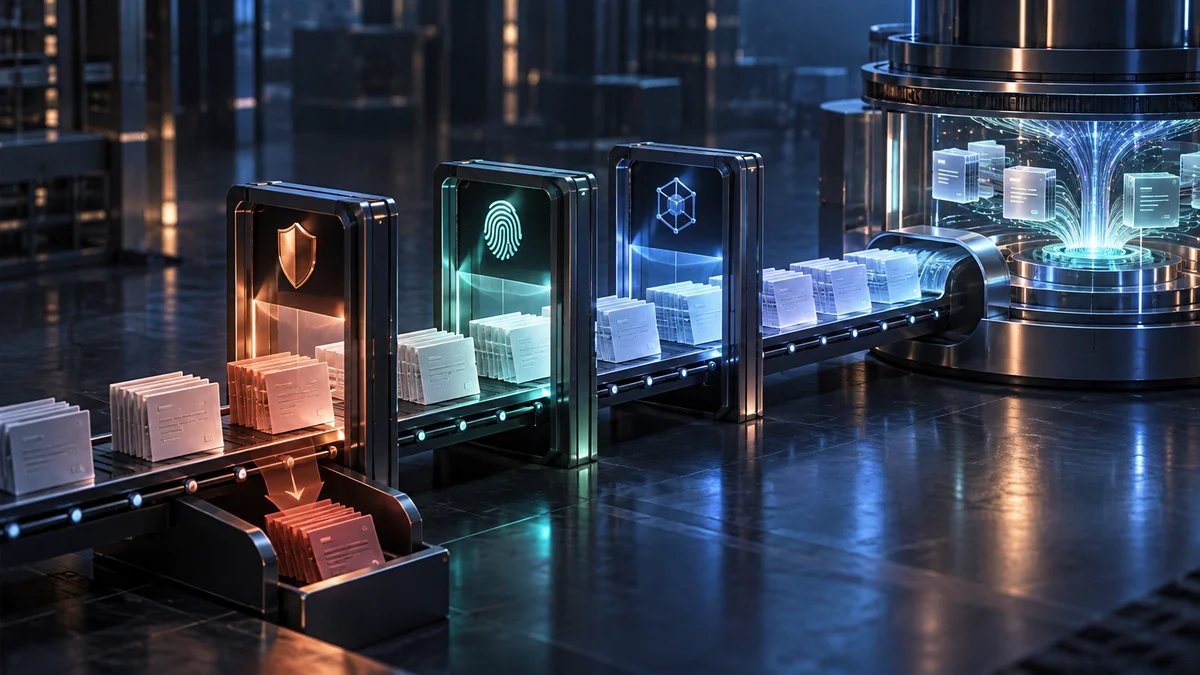
사내 문서 검색에서 ‘찾은 뒤 숨기기’는 늦습니다. 권한 없는 문서가 검색 후보나 요약 문맥에 들어오기 전에 접근 범위를 제한해야 합니다.
위험을 업무에서 먼저 정의한다
검색 색인에는 문서 본문뿐 아니라 소유 부서, 보안 등급, 허용 그룹, 유효기간을 함께 저장합니다. 사용자 권한은 요청 시점의 서버 정보로 확인해야 합니다. 모델 프롬프트에 ‘비밀 문서를 말하지 마’라고 쓰는 것은 접근 제어를 대신하지 못합니다.
권한과 데이터 경계를 나눈다
문서 후보를 모으기 전에 권한 필터를 적용하거나, 검색 엔진이 보장하는 필터 기능을 사용합니다. 사후 필터만 쓰면 상위 후보가 모두 거절돼 정답 문서가 뒤에 묻힐 수 있습니다. 검색 정확도와 보안은 함께 평가해야 합니다.
작은 범위에서 검증한다
문서 이동, 퇴사, 그룹 변경이 색인에 늦게 반영되는 시간을 측정합니다. 권한 정보가 오래될 때는 검색을 거절하거나 원천 시스템에 재확인합니다. 인용 링크와 미리보기 화면도 같은 권한을 다시 검사해야 합니다.
운영 지표를 함께 본다
권한 누출 사례, 권한 필터 후 0건 비율, 색인 반영 지연을 분리해서 봅니다. 접근 가능한 문서가 있는데 답변이 없는 경우는 검색 품질 문제일 수도 있습니다. 부서별 권한 테스트 계정을 만들어 회귀 검사를 자동화합니다.
예외와 변경을 관리한다
테넌트 ID를 단순 텍스트 필드로 넣어 두는 것만으로는 충분하지 않습니다. 인덱스 파티션, 서비스 계정, API 경로에서 서로 다른 고객 데이터가 섞이지 않는지 확인합니다. 로그와 캐시에도 같은 격리 원칙을 적용합니다.
현장에 적용할 때의 순서
- 문서 권한 메타데이터 정리
- 검색 후보 단계에서 서버 권한 필터
- 링크·캐시까지 동일 정책 검증
주의할 실패: 검색 후 답변에서만 비밀을 숨기기
관찰할 지표: 권한 누출·0건율·색인 반영 지연
적용 전 체크리스트
- 문서 권한 메타데이터 정리
- 검색 후보 단계에서 서버 권한 필터
- 링크·캐시까지 동일 정책 검증
참고 자료
Microsoft Learn — Security filters for search. 검색 결과의 보안 필터링 개념은 Microsoft 공식 자료를 참고했습니다. 권한 변경 지연과 캐시 검사는 적용 제안입니다.
이미지와 도식은 이해를 돕기 위한 개념 시각화입니다. 특정 고객의 실제 설비·데이터·화면을 재현한 것이 아닙니다.
#RAG보안 #문서권한 #접근제어 #사내검색 #테넌트격리 #네이처프랙탈 #기업AI #현장적용 #운영설계 #디지털전환
이 주제를 실제 시스템으로 옮기려면 AI 알고리즘 개발 살펴보기