AI 에이전트의 도구 권한을 최소화해야 하는 이유
AI 에이전트가 외부 도구를 호출할 수 있다면 답변 오류가 곧 실제 변경으로 이어질 수 있습니다. 편리함보다 먼저 읽기·쓰기·삭제 권한의 범위를 나눠야 합니다.
위험을 업무에서 먼저 정의한다
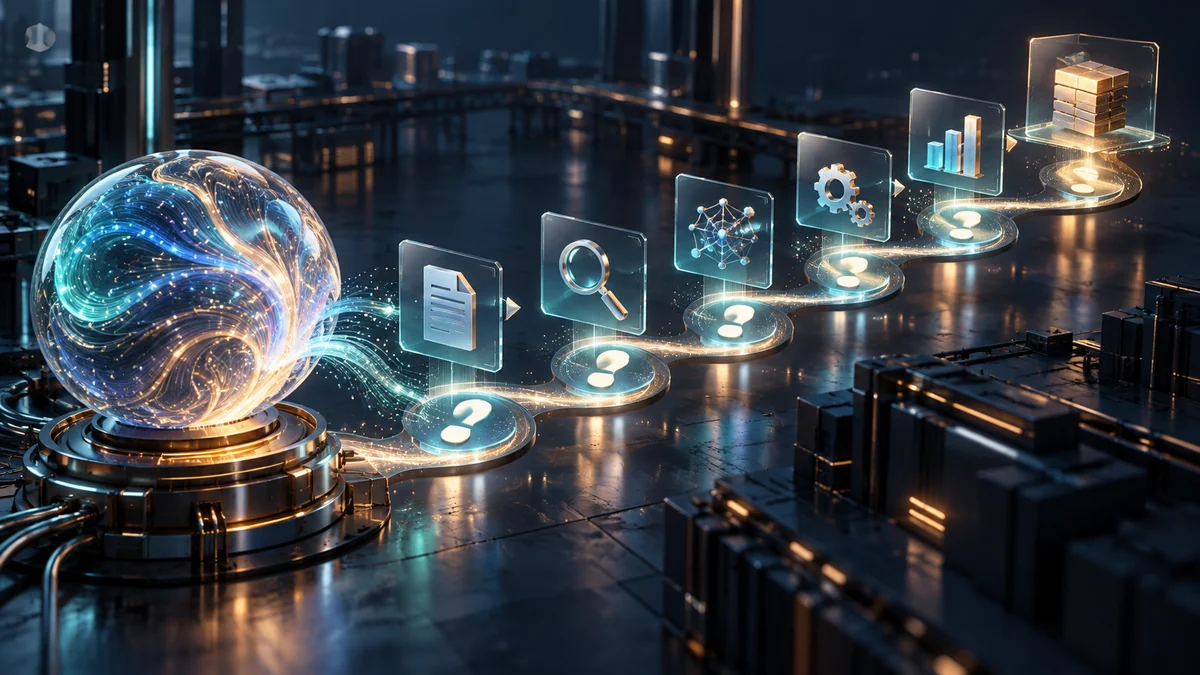
에이전트의 작업을 ‘조회’, ‘초안 작성’, ‘확정 실행’으로 분해합니다. 예를 들어 재고 조회와 발주 확정은 같은 도구로 묶지 않습니다. 고객별 접근 범위까지 명시해야 프롬프트가 우연히 다른 고객 데이터를 읽는 일을 막을 수 있습니다.
권한과 데이터 경계를 나눈다
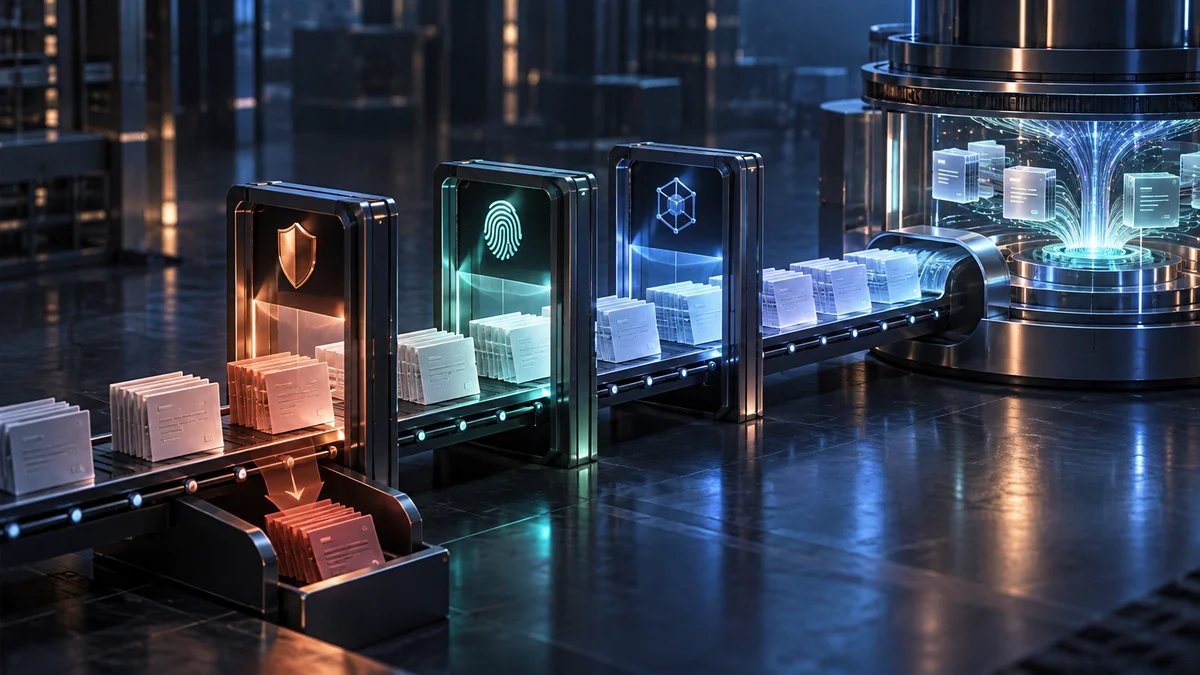
도구 호출은 모델의 문장이 아니라 서버가 확인한 사용자 권한으로 승인합니다. 허용 목록에 없는 API는 호출 자체가 불가능해야 하며, 금액 상한이나 대상 시스템도 정책으로 고정합니다. 모델에 ‘하지 말라’고 적는 것만으로는 접근 통제가 되지 않습니다.
작은 범위에서 검증한다
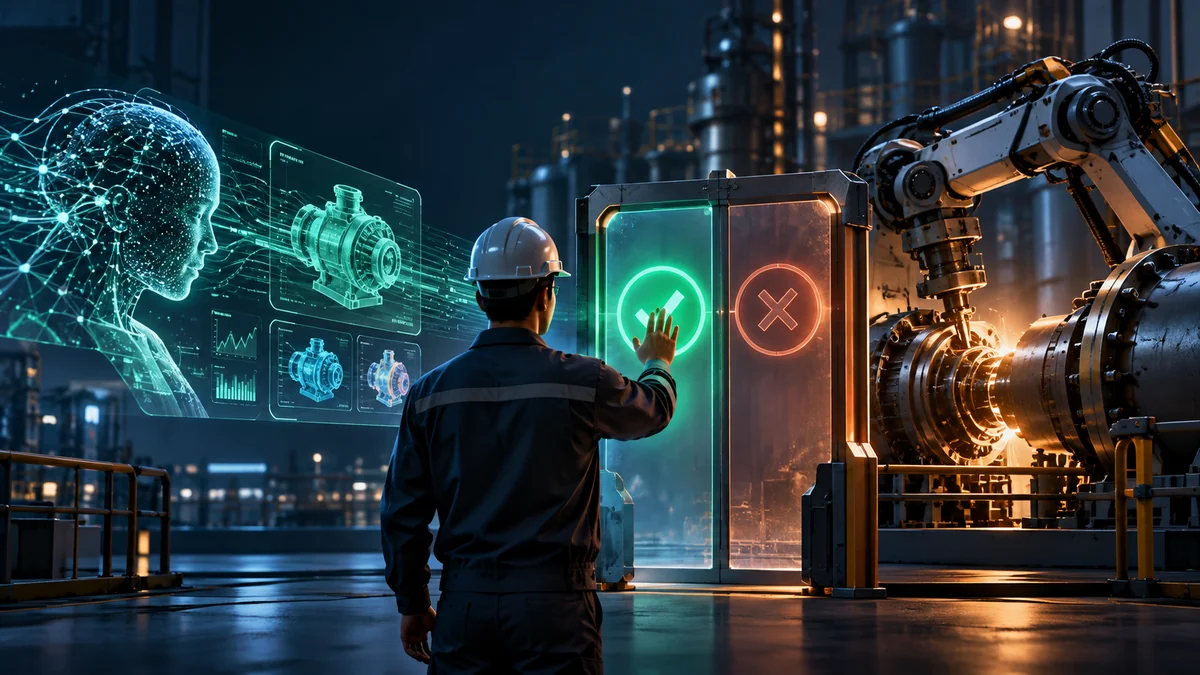
처음에는 읽기 전용 도구로 과거 요청을 재생해 봅니다. 쓰기가 필요한 단계에서는 실행 계획을 사람에게 보여 주고 승인 토큰을 받은 뒤 진행합니다. 만료되는 토큰과 한 번만 쓰는 요청 ID를 함께 쓰면 승인 재사용 위험도 줄일 수 있습니다.
운영 지표를 함께 본다
권한 거절 건수, 승인 후 취소 건수, 의도와 다른 도구 선택 건수를 구분합니다. 단순히 성공 호출률만 높으면 에이전트가 과도한 권한으로 일을 처리해도 좋아 보일 수 있습니다. 변경 대상과 승인자를 함께 기록해야 사고를 재구성할 수 있습니다.
예외와 변경을 관리한다
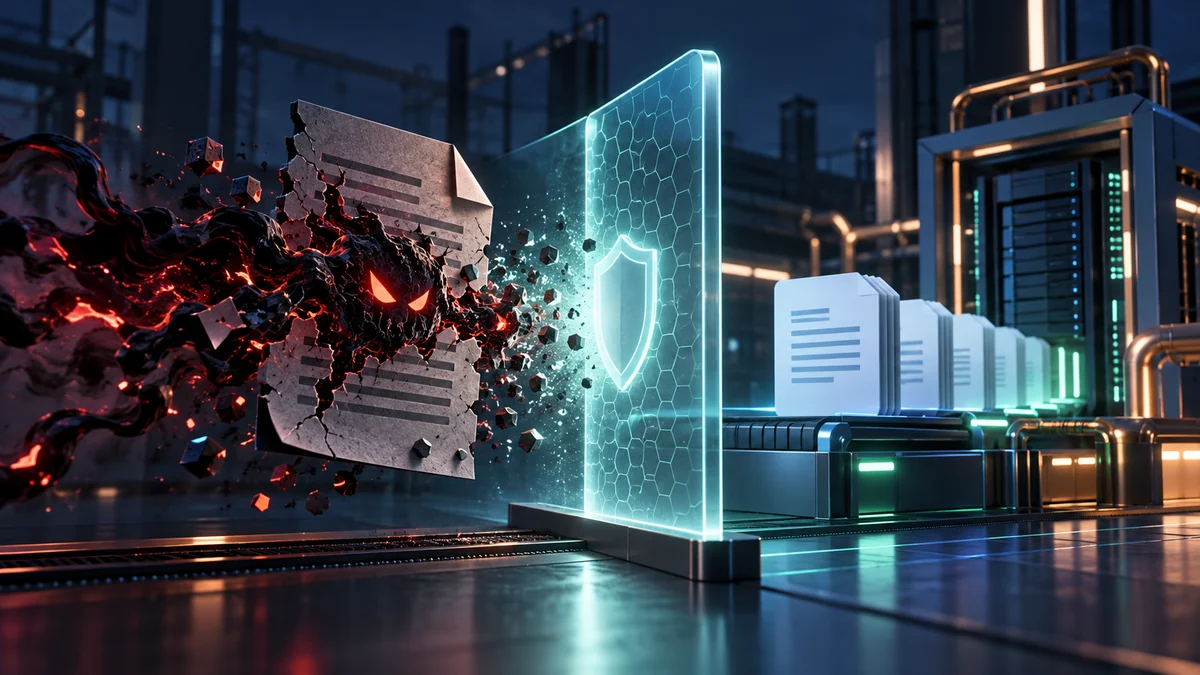
긴급 중지 스위치와 권한 회수 절차를 마련합니다. 도구가 반환한 문서 내용에도 악성 지시가 섞일 수 있으므로 결과를 다시 지시문으로 취급하지 않습니다. 자동화의 범위는 검증된 업무에서만 한 단계씩 넓히는 편이 안전합니다.
현장에 적용할 때의 순서
- 도구별 읽기·쓰기·삭제 권한표 작성
- 서버에서 사용자·대상·금액 재검증
- 쓰기 동작은 승인 토큰으로 제한
주의할 실패: 모델 지시문만으로 권한을 통제하기
관찰할 지표: 거절률·승인 취소율·비정상 호출
적용 전 체크리스트
- 도구별 읽기·쓰기·삭제 권한표 작성
- 서버에서 사용자·대상·금액 재검증
- 쓰기 동작은 승인 토큰으로 제한
참고 자료
OWASP GenAI — Excessive Agency. 과도한 자율성과 도구 권한의 위험은 OWASP 지침을 참고했습니다. 승인 토큰과 운영 지표는 실무 적용 제안입니다.
이미지와 도식은 이해를 돕기 위한 개념 시각화입니다. 특정 고객의 실제 설비·데이터·화면을 재현한 것이 아닙니다.
#AI에이전트 #도구권한 #최소권한 #업무자동화 #접근제어 #네이처프랙탈 #기업AI #현장적용 #운영설계 #디지털전환
이 주제를 실제 시스템으로 옮기려면 AI 알고리즘 개발 살펴보기