고객 파일 업로드에서 먼저 막아야 할 위험
고객 파일 업로드는 단순 저장 기능처럼 보여도 악성 파일, 과도한 용량, 경로 조작의 입구가 될 수 있습니다. 파일을 신뢰하기 전 검증 단계를 분리해야 합니다.
고객 영향을 먼저 정의한다
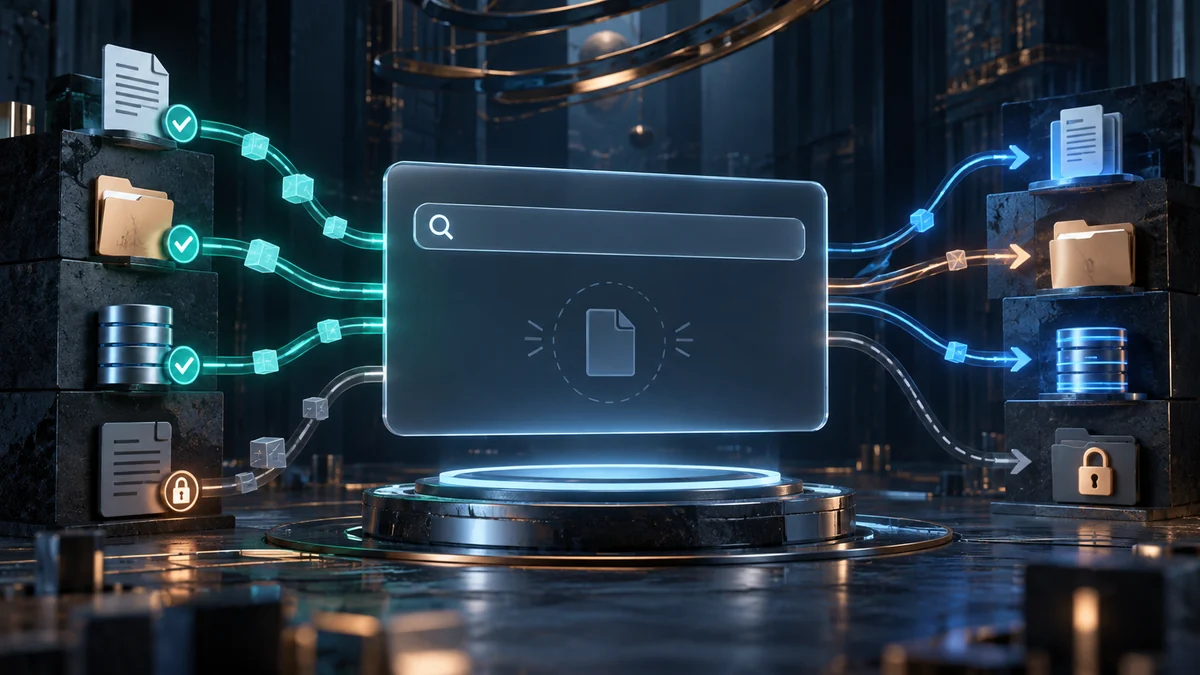
허용할 파일 유형과 최대 용량을 업무 목적에 맞춰 최소화합니다. 확장자만 검사하면 이름을 바꾸는 방식으로 우회할 수 있습니다. MIME 유형, 파일 시그니처, 실제 파서가 읽을 수 있는지 함께 확인합니다.
권한과 정책을 명시한다
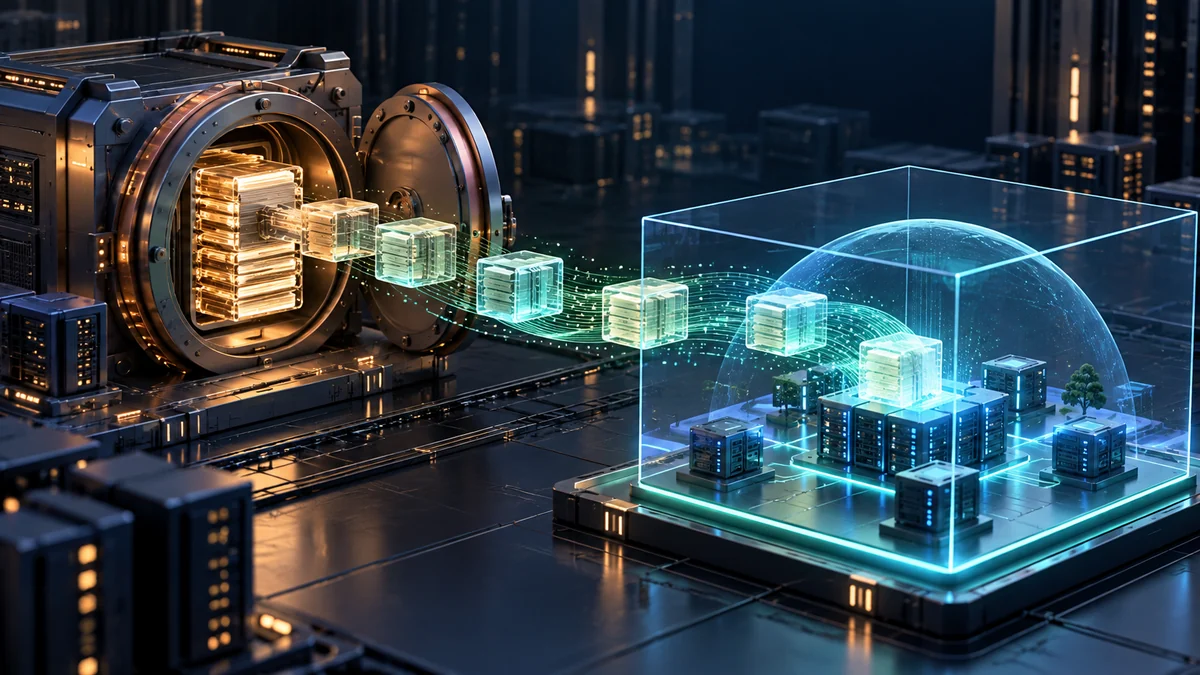
파일명은 사용자 입력 그대로 저장 경로에 쓰지 않습니다. 서버가 새 식별자를 만들고 원본 이름은 안전하게 별도 보관합니다. 웹 서버가 파일을 실행할 수 없는 격리 저장소를 사용하고 다운로드 시 콘텐츠 유형을 올바르게 설정합니다.
작은 범위에서 배포한다
필요하다면 악성코드 검사와 문서 변환을 비동기 처리합니다. 검사 완료 전 파일을 다른 사용자에게 제공하지 않습니다. 이미지 썸네일이나 PDF 텍스트 추출기도 취약할 수 있으므로 처리 환경의 권한을 제한합니다.
고객 경험과 비용을 측정한다
거절 사유별 건수, 검사 대기 시간, 변환 실패, 저장소 사용량을 봅니다. 사용자가 실수로 잘못된 파일을 올렸다면 이해 가능한 오류를 줘야 합니다. 보안상 자세한 내부 경로나 검사 규칙은 노출하지 않습니다.
회수와 개선 경로를 남긴다
파일 삭제 요청은 원본뿐 아니라 썸네일·텍스트 추출 결과·백업 정책까지 연결됩니다. 업로드 권한과 다운로드 권한을 따로 점검하고, 링크가 외부에 공유됐을 때 만료·취소할 수 있어야 합니다.
현장에 적용할 때의 순서
- 유형·크기·내용 시그니처 검증
- 격리 저장과 검사 완료 후 공개
- 파생 파일까지 삭제 정책 연결
주의할 실패: 확장자만 검사하고 웹 경로에 저장
관찰할 지표: 검사 실패·대기 시간·권한 오류
적용 전 체크리스트
- 유형·크기·내용 시그니처 검증
- 격리 저장과 검사 완료 후 공개
- 파생 파일까지 삭제 정책 연결
참고 자료
OWASP — File Upload Cheat Sheet. 파일 업로드의 위험과 방어 원칙은 OWASP 지침을 참고했습니다. 운영 지표와 파생 파일 삭제는 적용 제안입니다.
이미지와 도식은 이해를 돕기 위한 개념 시각화입니다. 특정 고객의 실제 설비·데이터·화면을 재현한 것이 아닙니다.
#파일업로드보안 #악성파일 #SaaS보안 #격리저장 #OWASP #네이처프랙탈 #서비스품질 #제품개발 #운영설계 #디지털전환
이 주제를 실제 시스템으로 옮기려면 웹 서비스 개발 살펴보기