멀티테넌트 SaaS에서 데이터 격리를 시험하는 법
멀티테넌트 SaaS는 고객마다 화면이 달라 보여도 실제 데이터 경계가 서버에서 지켜지는지 별도 시험해야 합니다. 한 번의 권한 누락이 다른 고객 정보 노출로 이어질 수 있습니다.
고객 영향을 먼저 정의한다
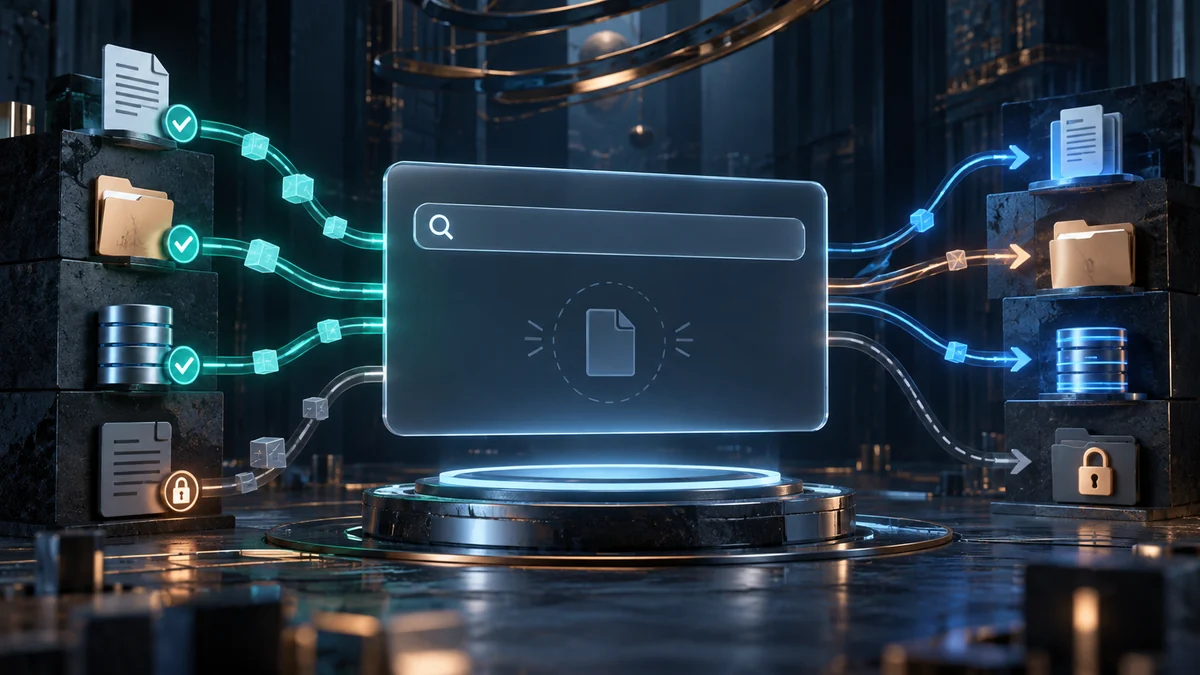
테넌트 ID를 URL이나 요청 본문에서 받더라도 그것만 신뢰하지 않습니다. 로그인 세션의 고객 범위와 서버에서 다시 대조합니다. 관리자 기능, 파일 다운로드, 검색, 내보내기 API까지 같은 규칙을 적용해야 합니다.
권한과 정책을 명시한다
테스트 계정 두 개 이상을 만들고 같은 종류의 데이터를 서로 다르게 넣습니다. 한 고객의 ID를 다른 고객 세션에서 조회·수정·삭제하려고 시도합니다. 단순 403 응답뿐 아니라 오류 메시지와 검색 개수로 데이터 존재가 새지 않는지도 확인합니다.
작은 범위에서 배포한다
백그라운드 작업과 캐시도 격리 범위에 넣습니다. 웹 요청에서는 필터가 걸려도 예약 작업이 테넌트 범위를 잊을 수 있습니다. 공용 캐시 키에 테넌트 ID가 없으면 다른 고객의 결과가 재사용될 수 있습니다.
고객 경험과 비용을 측정한다
고객 간 접근 차단 테스트의 통과율, 테넌트 정보가 없는 쿼리 건수, 권한 거절 로그를 봅니다. 테스트가 통과해도 새 기능이 배포될 때마다 같은 회귀 검사를 해야 합니다. 데이터 내보내기와 검색 경로는 특히 자주 빠집니다.
회수와 개선 경로를 남긴다
격리를 DB 구조만의 문제로 보지 않습니다. 운영자 계정의 임시 권한, 고객지원 도구, 장애 로그에도 경계가 필요합니다. 권한을 높이는 경우에는 사유와 만료 시각을 남기고 실제 접근 내역을 검토합니다.
현장에 적용할 때의 순서
- 두 고객 계정으로 교차 접근 테스트
- API·파일·작업·캐시 모두 격리
- 새 기능마다 회귀 테스트
주의할 실패: 화면에 안 보이면 안전하다고 가정
관찰할 지표: 교차 접근 차단·누락 쿼리·권한 로그
적용 전 체크리스트
- 두 고객 계정으로 교차 접근 테스트
- API·파일·작업·캐시 모두 격리
- 새 기능마다 회귀 테스트
참고 자료
OWASP Web Security Testing Guide. 웹 권한 테스트의 기본 원칙은 OWASP 공식 가이드를 참고했습니다. 테넌트별 교차 접근 사례는 실무 적용 제안입니다.
이미지와 도식은 이해를 돕기 위한 개념 시각화입니다. 특정 고객의 실제 설비·데이터·화면을 재현한 것이 아닙니다.
#멀티테넌트 #데이터격리 #SaaS보안 #접근제어 #권한테스트 #네이처프랙탈 #서비스품질 #제품개발 #운영설계 #디지털전환
이 주제를 실제 시스템으로 옮기려면 웹 서비스 개발 살펴보기