고객별 데이터 내보내기에 감사 추적을 남기는 방법
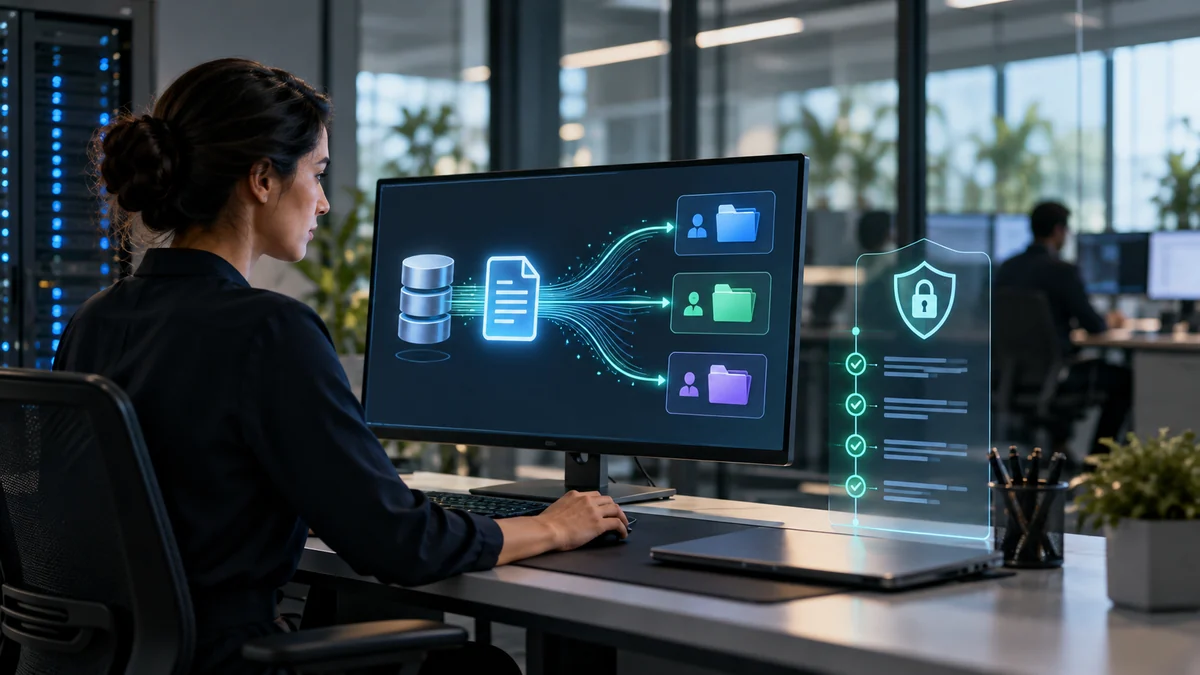
고객 데이터 내보내기는 편리하지만 한 번의 잘못된 요청으로 대량 정보가 외부로 나갈 수 있습니다. 누가 어떤 범위를 언제 추출했는지 남기는 설계가 필수입니다.
조회와 추출 권한을 분리한다
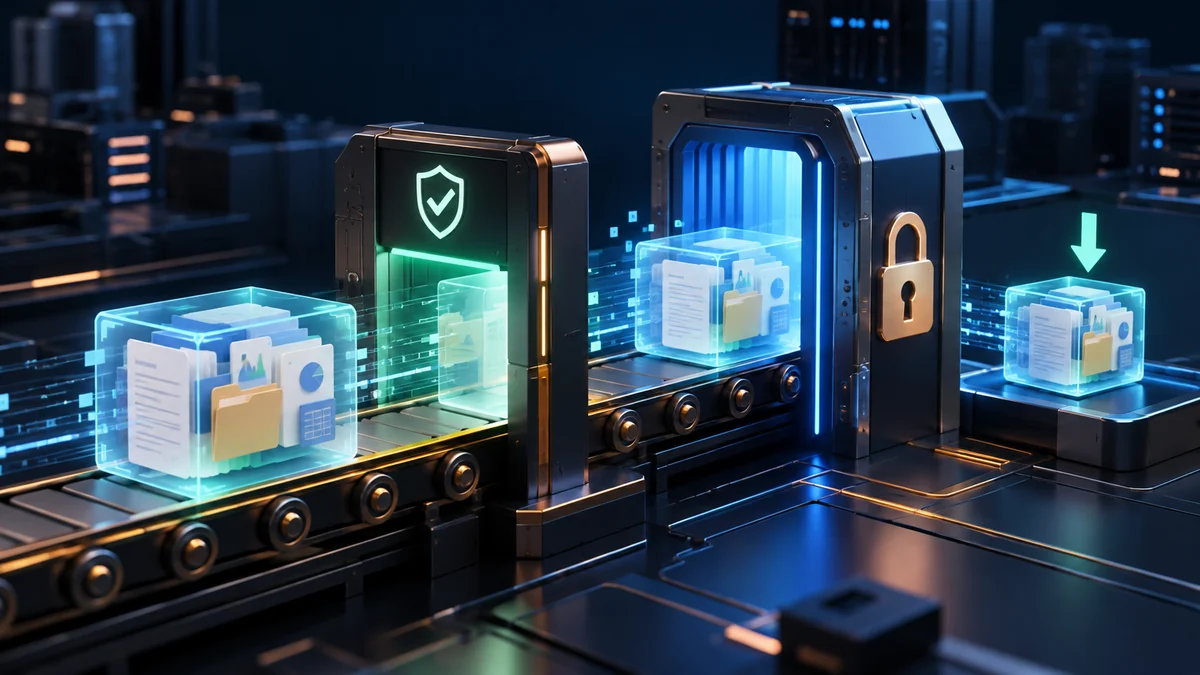
내보내기 권한은 일반 조회 권한과 분리합니다. 관리자가 고객 전체 데이터를 한 번에 받을 필요가 없다면 기간, 부서, 항목 범위를 좁힙니다. 민감 필드는 목적에 따라 마스킹하거나 별도 승인을 받게 합니다.
감사 이벤트를 남긴다
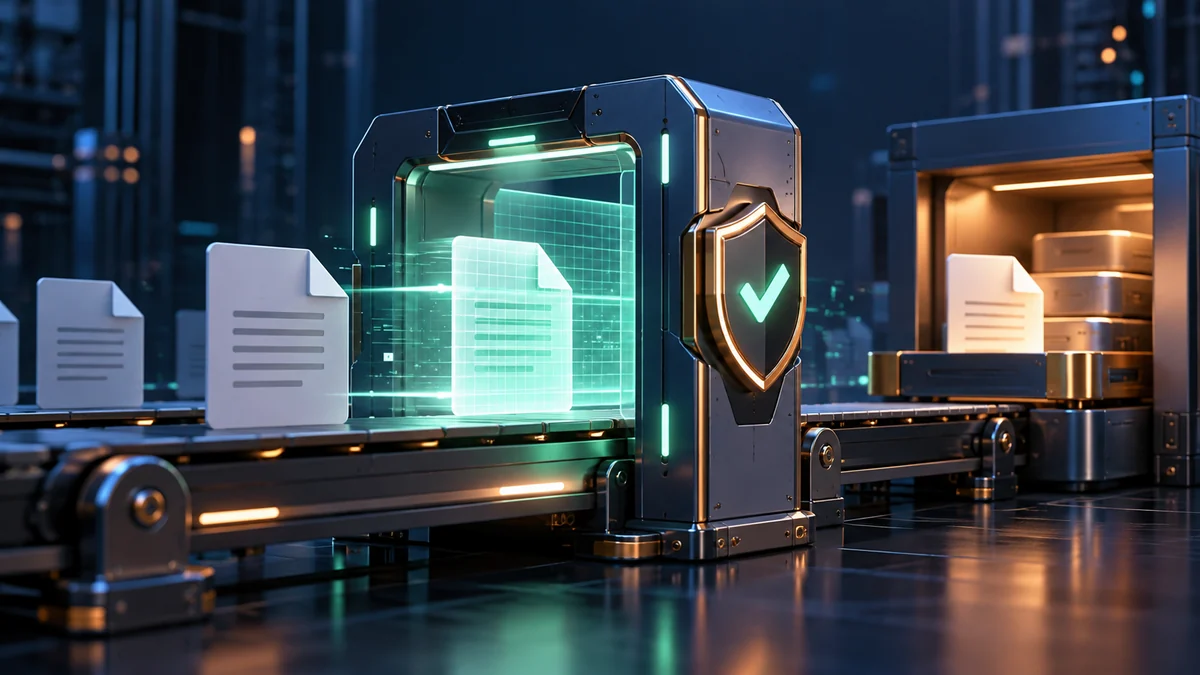
요청자, 승인자, 테넌트, 필터 조건, 결과 건수, 파일 생성 시각을 감사 이벤트로 남깁니다. 실제 데이터 본문을 감사 로그에 복사하면 오히려 새로운 유출 지점이 생깁니다. 파일의 무결성을 확인할 식별자와 보관 만료 시각을 기록합니다.
파일 접근 시 권한을 재검사한다
파일은 짧은 유효기간의 접근 경로로 제공하고 다운로드 시에도 권한을 재검사합니다. 생성 시에는 권한이 있었지만 받기 전에 권한이 취소될 수 있습니다. 링크 전달만으로 다른 고객이 접근할 수 없는지 교차 테넌트 시험이 중요합니다.
이상한 추출 패턴을 살핀다
정상적인 대량 업무와 이상 징후를 구분할 기준을 세웁니다. 평소보다 훨씬 큰 범위, 야간 반복 추출, 여러 고객 동시 추출은 확인 대상입니다. 모든 건을 막기보다 고위험 요청에 승인과 알림을 붙입니다.
만료 파일까지 관리한다
삭제 요청이나 계약 종료 후에는 내보내기 파일의 잔존 여부를 확인해야 합니다. 애플리케이션 데이터만 지우고 임시 파일을 방치하면 규정과 고객 신뢰에 문제가 생깁니다. 복구용 보관 정책과 고객 제공 파일 정책은 구분해 문서화합니다.
현장에 적용할 때의 순서
- 내보내기 권한과 범위 정의
- 요청·파일·다운로드 감사 이벤트 연결
- 권한 철회와 교차 테넌트 접근 시험
주의할 실패: 임시 파일은 남고 앱 데이터만 삭제됨
관찰할 지표: 고위험 추출 알림과 파일 만료 준수율
적용 전 체크리스트
- 조회와 내보내기 권한 분리
- 요청·승인·범위·만료 감사 기록
- 교차 테넌트 접근과 권한 철회 시험
참고 자료
OWASP Logging Cheat Sheet. 보안 이벤트 로깅의 일반 원칙은 OWASP 자료를 참고했습니다. 내보내기 승인·만료 정책은 실무 설계 제안입니다.
이미지와 도식은 이해를 돕기 위한 개념 시각화입니다. 특정 고객의 실제 설비·데이터·화면을 재현한 것이 아닙니다.
#데이터내보내기 #감사로그 #테넌트보안 #SaaS보안 #접근제어 #네이처프랙탈 #고객데이터 #정보보호 #파일보안 #운영설계
이 주제를 실제 시스템으로 옮기려면 웹 서비스 개발 살펴보기